


导读: 区块链漏洞子库到底该装什么?DeFi审计三年都这么分类后来我攒了一个区块链漏洞子库,把过去踩过的坑全部归类存着,审计效率直接翻倍。这个子库不是简单的CVE编号列表,而是按攻击面、协议类型、漏洞成因三个维度搭的结构化索引。子库按协议类型分了五个文件夹:交易所、借贷、衍生品、跨链桥、稳定币。我把整库做成...
区块链漏洞子库到底该装什么?DeFi审计三年都这么分类
我干了三年DeFi协议审计,最头疼的事就是每次审计都得从零翻论文找漏洞模式。后来我攒了一个区块链漏洞子库,把过去踩过的坑全部归类存着,审计效率直接翻倍。这个子库不是简单的CVE编号列表,而是按攻击面、协议类型、漏洞成因三个维度搭的结构化索引。
子库按协议类型分了五个文件夹:交易所、借贷、衍生品、跨链桥、稳定币。每个文件夹下再按漏洞成因细拆,比如借贷类里藏着重入、利率操纵、预言机偏差三种典型模式,每种模式配一个最小可复现案例和对应的Solidity代码片段,审计时能快速对号入座。
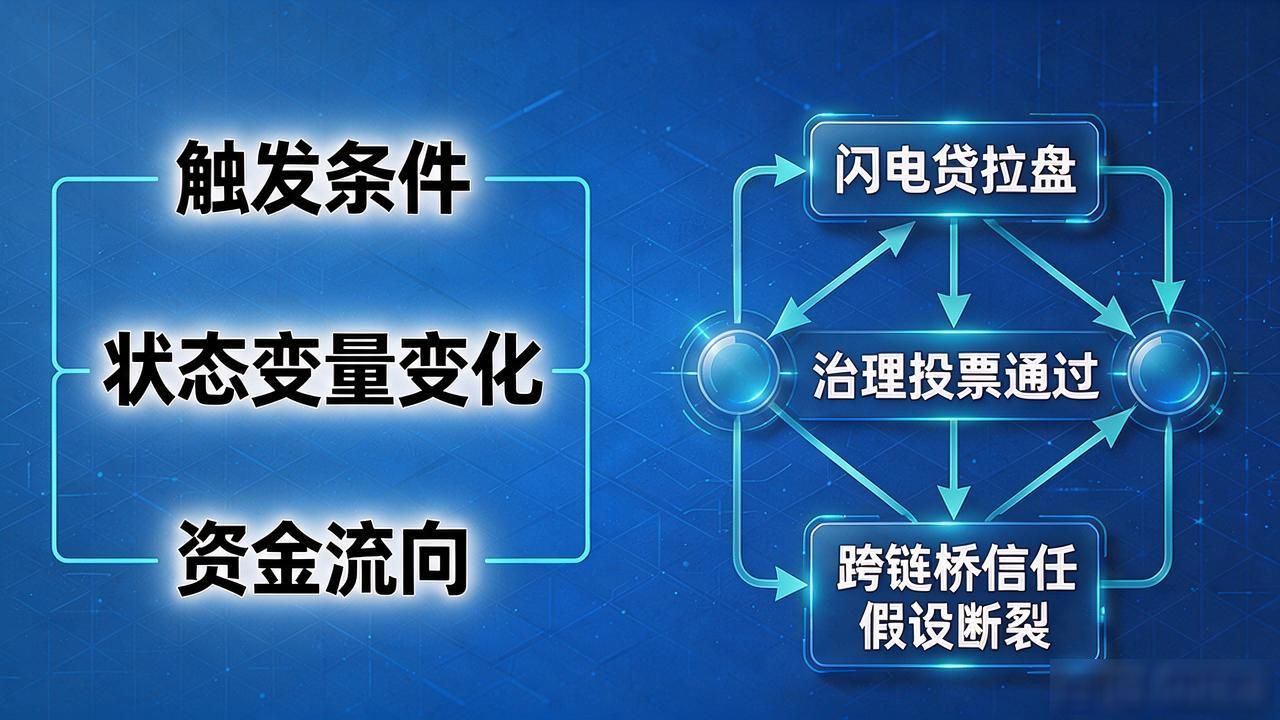
真正管用的不是漏洞名称,而是攻击路径摘要。我每个条目只写三行:触发条件、状态变量变化、资金流向。比如"闪电贷拉盘→治理投票通过→跨链桥信任假设断裂"这种组合攻击区块链漏洞子库到底该装什么?DeFi审计三年都这么分类,三行就能让审计员看懂风险在哪,省得去翻二十页学术论文。
团队新人进项目前翻一遍子库区块链漏洞子库,能提前避开七成常见坑。我把整库做成可搜索的表格,按关键词一拉就出历史案例。上个月审一个跨链桥协议,搜"信任假设"就命中了子库两条旧记录,直接锁定关键风险点,省了整整两天排查时间。
转载请注明出处:比特派,如有疑问,请联系(762063026)。
本文地址:https://www.gzsqi.com/wynrb/1218.html